Jakarta, CNN Indonesia -- Pemerintah mendapat kritik tajam dari sejumlah pengamat terkait kasus bocor data 1,3 juta data pengguna Electronic Health Alert Card (eHAC) Kementerian Kesehatan (Kemenkes).
Menurut mereka, Kemenkes tidak melakukan pengamanan data yang layak terhadap data pribadi yang tersimpan di sistem informasi yang digunakan untuk menyelenggarakan eHAC.
Seruan permintaan tanggung jawab pemerintah ini seperti dilontarkan Direktur Eksekutif Southeast Asia Freedom of Expression Network (SAFEnet), Damar Juniarto.
ADVERTISEMENT
SCROLL TO CONTINUE WITH CONTENT
"Mana tanggung jawabnya kalian sebagai pengumpul data pribadi lebih dari sejuta pengunduh eHAC?" ujar Damar lewat akun Twitternya, Selasa(31/8).
Kemenkes tetap punya tanggung jawab
Pengamat keamanan siber Alfons Tanuwijaya menyebut semestinya pemerintah lebih hati-hati dalam memilih vendor untuk penyelenggaraan sistem informasi.
"Seharusnya pihak IT Kemenkes menyadari siapapun vendor yang mereka pilih, tanggung jawab terakhir tetap di tangan mereka kalau terjadi kebocoran data karena pemilik datanya adalah Kemenkes," tuturnya saat dihubungi, Rabu (1/9).
Senada, pengamat keamanan siber Ruby Alamsyah pun menyebut meski data bocor dari pihak vendor, semestinya Kemenkes sebagai pemilik data ikut bertanggung jawab.
"Merujuk kepada peraturan terkait PSE, masing-masing punya tanggung jawab. Tapi, menurut hemat saya siapapun pihak yang digunakan oleh Kemenkes, kan data ownership awalnya adalah Kemenkes, sehingga tetap harus bertanggung jawab," ujarnya saat dihubungi, Rabu (1/9).
"Logikanya gini, mana mungjin kita berkerjasama dengan pihak yang tidak komit?" tuturnya.Namun, ketika ditanya terkait kemungkinan akibat kecerobohan pemilihan vendor dalam kasus ini, Ruby enggan berkomentar. Sebab, menurutnya pemilihan vendor mestinya dilakukan dengan pihak yang memang berkomitmen.
Ia malah menduga bahwa kebocoran data datang dari rekanan pihak ketiga yang melakukan kerjasama pertukaran data dengan Kemenkes. Sebab, sebelumnya eHAC ini digunakan bekerjasama dengan bandara, stasiun, dan pelabuhan yang menjadi pintu keluar masuk transportasi warga.
"Kemungkinan besar, bukan vendor tapi pihak ketiga yang bertukar data," jelasnya.
Pihak Kemenkes sendiri enggan membuka identitas mitra atau vendor yang dituduh menjadi sumber kebocoran data tersebut.
Rapor Merah Kemenkes
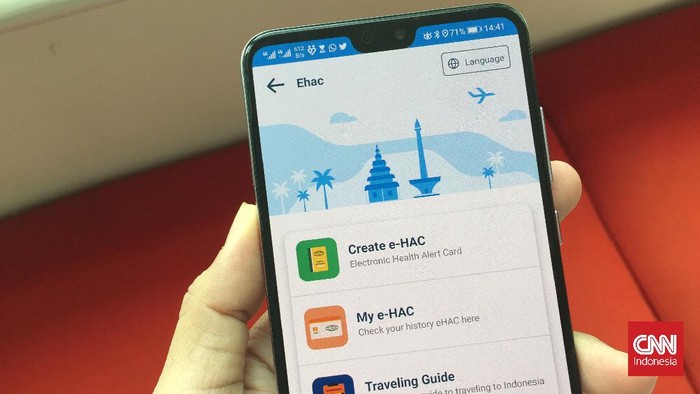
eHAC di aplikasi Pedulilindungi (CNN Indonesia/Eka Santhika)
Rapor merah Kemenkes
Alfons pun memberikan sejumlah catatan terhadap Kemenkes.
Pertama, Kemenkes tidak mengamankan data dan akses dgn benar sehingga bahkan akun adminnya bisa di ambil. Kedua, lantaran Kemenkes menyimpan database di internet.
"Itu saja sudah salah. Lalu santai saja simpan data di internet lalu tidak di enkripsi," kecamnya.
Selain itu, catatan merah juga perlu diberikan kepada tim IT Kemenkes yg dikontak tapi tidak ada tanggapan sampai berminggu-minggu. Demikian juga CERT Indonesia yg di kontak dan di informasikan tetapi tidak memberikan tanggapan sama sekali pada waktunya.
Ia pun menuntut agar pengembang eHAC lama dimintai penjelasan mengapa hal ini bisa terjadi.
"Semoga hal ini juga menjadi perhatian dan prioritas Pedulilindungi...Apa bedanya eHAC lama dgn eHAC baru, kalau mengelola database yah artinya bertanggungjawab mengamankannya," tuturnya.
Data bocor tak bisa dianggap enteng
Damar menyebut kasus kebocoran data tidak bisa dianggap enteng. Ia membandingkan dugaan kebocoran sekitar 1,3 juta data masyarakat Indonesia, dengan 600 ribu data pengguna Facebook yang diolah oleh lembaga konsultan Cambridge Analytica.
Data itu yang diolah Cambridge Analytica disebut menjadi salah satu faktor kemenangan Donald Trump dalam pemilihan presiden Amerika Serikat (AS) pada 2016 silam.
"Dengan data 600.000 pengguna Facebook, Cambridge Analytica ngubah wajah politik dalam pemilu AS 2016. Jangan lupa," ujar Damar lewat akun Twitter.
Sebelumnya, Kepala Pusat Data dan Informasi Kemenkes Anas Maruf menyebut data keamanan yang diduga bocor itu merupakan data rekanan atau vendor aplikasi eHAC, namun Anas tak menyebutkan secara gamblang terkait perusahaan vendor dari aplikasi eHAC tersebut.
Sehingga ia melempar tanggung jawab kasyus bocor data eHAC ini kepada vendor tersebut. Menurutnya hal ini sesuai dengan Undang-undang (UU) Nomor 19 Tahun 2016 tentang Informasi Dan Transaksi Elektronik, serta Peraturan Pemerintah (PP) Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik.
Anas menyatakan pihaknya telah melakukan investigasi bersama Kementerian Komunikasi dan Informatika, Badan Siber dan Sandi Negara (BSSN), dan Bareskrim Polri.


