Jakarta, CNN Indonesia -- Territory Channel Manager Kaspersky Indonesia Dony Koesmandarin merespons kasus dugaan kebocoran 337 juta data masyarakat di Direktorat Dukcapil Kementerian Dalam Negeri (Kemendagri).
Ia menjelaskan dugaan kebocoran data Nomor Induk Kependudukan (NIK) harus dilihat dari berbagai sisi. Di antaranya bagaimana melakukan proteksi data, baik itu lewat sumber daya manusia, teknologi maupun kebijakan.
"Kalau tiga ini tidak di-compare, fitur bagus tapi orangnya tidak bisa pakai, walaupun ada malware main klik saja," kata dia dalam Peluncuran Kaspersky Premium, Selasa (25/7).
ADVERTISEMENT
SCROLL TO CONTINUE WITH CONTENT
Jika pengelola data sudah mengetahui ada serangan malware, ia meminta jangan pernah meng-klik tautan tersebut. Selanjutnya, pengelola data juga harus mengkarantina dan menghapus malware yang sudah ada di perangkat.
"Jadi itu yang harus kita lakukan ke depan, tidak hanya government saja, tapi seluruh pengguna jasa atau bidang usaha harus melakukan itu. Jadi tidak hanya bicara fitur tapi juga bagaimana policy itu dibuat dan manusianya," tuturnya.
Sebelumnya, sebanyak 337 juta data masyarakat di Direktorat Dukcapil Kemendagri diduga mengalami kebocoran dan dijual di forum online hacker BreachForums.
Kebocoran itu diungkap oleh pendiri Ethical Hacker Indonesia Teguh Aprianto di media sosial pada Minggu (16/7).
Teguh menjelaskan data yang dipastikan bocor adalah nama, Nomor Induk Kependudukan (NIK), nomor Kartu Keluarga (KK), tanggal lahir, alamat, nama ayah, nama ibu, NIK ibu, nomor akta lahir, nomor akta nikah dan lainnya.
"Kali ini yang bocor adalah data kita semua di Dukcapil sebanyak 337 juta data," tulis Teguh.
Direktur Jenderal (Dirjen) Dukcapil Kemendagri Teguh Setyabudi sudah merespons dugaan kebocoran data yang menimpa pihaknya. Menurutnya, data yang disebar di BreachForums tersebut tidak sama dengan data yang ada di database Ditjen Dukcapil.
Berdasarkan data Kaspersky, perusahaan memblokir 505.879.385 serangan siber dari sumber online secara global pada 2022. Web Anti-Virus perusahaan juga memblokir 109.183.489 objek berbahaya yang unik, mencerminkan peningkatan 69 persen dibandingkan 2021.
Terkait lini produk terbaru ini, Kaspersky membaginya dalam tiga paket, yakni Kaspersky Standard, Kaspersky Plus, dan Kaspersky Premium.
Rentang paket yang diperbarui sekarang adalah platform agnostik, dan masing-masing menyediakan perlindungan untuk berbagai jenis perangkat di Windows, Mac, iOS, dan Android.
Deret insiden kebocoran data 2023
Paruh pertama 2023 diwarnai sederet kasus dugaan kebocoran data, mulai dari Badan Penyelenggara Jaminan Sosial (BPJS) hingga yang terbaru data masyarakat di Direktorat Jenderal Kependudukan dan Pencatatan Sipil (Dukcapil) Kementerian Dalam Negeri.
Kebocoran data masih kerap menimpa sejumlah institusi di tanah air, meski Undang-undang Perlindungan Data Pribadi (UU PDP) telah disahkan di pengujung tahun lalu.
Beberapa kasus kebocoran data besar yang menimpa tanah air pada 2023, di antaranya kasus kebocoran 18,5 juta data pengguna BPJS yang dijual di forum gelap seharga Rp153 juta.
Dalam sebuah unggahan di BreachForums pada Maret, penjahat siber Bjorka membocorkan 19,5 juta data dengan nama 'BPJS Ketenagakerjaan Indonesia 19 Million'.
Ia juga membagikan 100 ribu sampel yang berisi NIK, nama lengkap, tanggal lahir, alamat, nomor ponsel, alamat email, jenis pekerjaan, dan nama perusahaan.
Kemudian, pada Mei data milik Bank Syariah Indonesia juga diduga mengalami kebocoran. Pendiri Ethical Hacker Indonesia Teguh Aprianto mengungkap BSI menjadi korban serangan siber modus pemerasan alias ransomware oleh peretas LockBit.
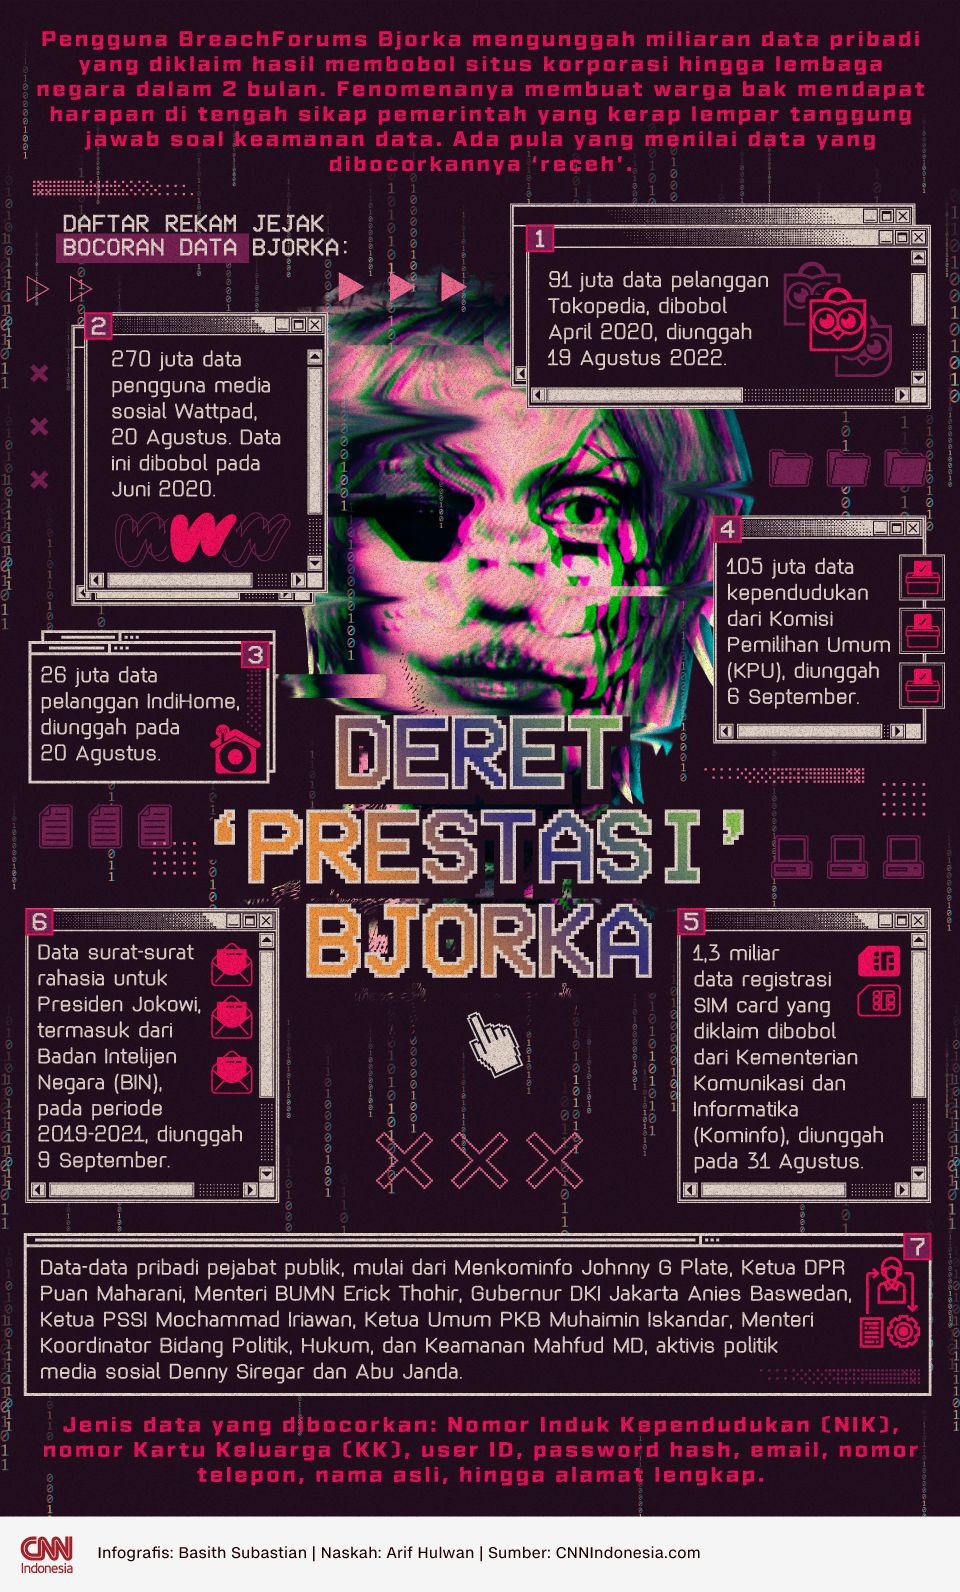 Infografis Deret ‘Prestasi’ Bjorka (Foto: Basith Subastian/CNNIndonesia). |
Total data yg dicuri mencapai 1,5 TB, termasuk 15 juta data pengguna dan password untuk akses internal dan layanannya, serta data pribadi nasabah serta informasi pinjamannya.
Selain dua kasus tersebut, baru-baru ini 34 juta data paspor warga RI diduga mengalami kebocoran. Sosok Bjorka diduga menjadi dalang dalam kejadian ini.
Terbaru, sebanyak 337 juta data masyarakat di Dukcapil Kemendagri diduga mengalami kebocoran dan dijual di forum online hacker BreachForums.
Data yang dipastikan bocor adalah nama, NIK, nomor KK, tanggal lahir, alamat, nama ayah, nama ibu, NIK ibu, nomor akta lahir, nomor akta nikah dan lainnya.
Alasan kebocoran data masih terjadi di halaman berikutnya...
Alasan Kebocoran Data Masih Terus Terjadi di RI
Ilustrasi. Alasan kebocoran data masih terus terjadi karena belum ada lembaga Perlindungan Data Pribadi (PDP). (Foto: iStockphoto)
Kebocoran data di Indonesia masih kerap terjadi. Chairman Lembaga Riset Keamanan Siber CISSReC Pratama Persadha mengungkap alasan kebocoran data masih terus terjadi karena belum ada lembaga Perlindungan Data Pribadi (PDP).
Menurut dia kehadiran lembaga ini bakal berimplikasi dengan perhatian pengendali data terhadap keamanan data pribadi.
Sepanjang Juli, tercatat ada dua dugaan kebocoran data, yakni data paspor dan data di Direktorat Jenderal Kependudukan dan Pencatatan Sipil (Dukcapil) Kementerian Dalam Negeri (Kemendagri).
Pratama menyatakan pemerintah perlu lebih serius menanggapi berbagai kasus dugaan kebocoran data yang terjadi lewat penerapan hukum dan regulasi terkait dengan Pelindungan Data Pribadi.
Menurutnya dalam kasus kebocoran data, pihak-pihak yang harus bertanggung jawab adalah perusahaan sebagai pengendali atau pemroses data, serta pelaku kejahatan siber yang menyebarkan data pribadi ke ruang publik.
Dia menyebut UU PDP pasal 57 bisa dijadikan sebagai dasar tuntutan untuk pihak-pihak yang berdomisili di Indonesia.
Sayangnya, kehadiran UU PDP dianggap belum bisa berjalan dengan maksimal karena DPR dan pemerintah masih memberikan masa transisi selama 2 tahun, seperti diatur dalam UU PDP pasal 74.
Masa transisi ini diberikan agar semua pihak bisa mulai menyesuaikan kebijakan internal sesuai dengan yang diatur dalam UU PDP, termasuk salah satunya adalah merekrut Petugas Pelindungan Data (Data Protection Officer).
Meski demikian, Pratama menyebut pelanggaran terkait UU PDP yang dilakukan selama masa transisi tersebut sudah dapat dikenakan sanksi hukuman pidana sesuai dengan pasal 76 UU PDP.
Bahwa, undang-undang berlaku sejak tanggal diundangkan, walaupun untuk sanksi administratif masih harus menunggu turunan dari UU PDP.
Namun, sanksi pidana tersebut hanya dapat dijatuhkan oleh lembaga PDP yang dibentuk oleh presiden.
"Hanya saja sanksi hukuman tersebut hanya dapat dijatuhkan oleh lembaga atau komisi yang dibentuk oleh pemerintah dalam hal ini adalah Presiden. Sehingga jika komisi PDP tersebut tidak segera dibentuk, maka pelanggaran yang dilakukan tidak akan dapat diberikan sanksi hukuman," ujar Pratama dalam sebuah keterangan, Senin (17/7).
"Oktober 2024 adalah batas maksimal diberlakukannya UU PDP secara penuh, namun seharusnya bisa lebih cepat jika pemerintah sudah membentuk lembaganya serta turunan undang-undangnya," imbuhnya.
[Gambas:Video CNN]


