Jakarta, CNN Indonesia -- Tim Periksa Data mendesak tiga lembaga meminta maaf kepada publik atas kelalaian terhadap perlindungan data pengguna (PDP) dalam dugaan 279 juta data penduduk Indonesia. Ketiga lembaga tersebut, yaitu BPJS Kesehatan, Kementerian Komunikasi dan Informasi (Kominfo), serta Badan Siber dan Sandi Negara (BSSN).
Perwakilan tim Periksa Data, Arie Sembiring menjelaskan desakan itu tertuang di poin petitum dalam gugatan Perbuatan Melawan Hukum (PMH) oleh penguasa, yang merupakan syarat formil untuk proses upaya administratif kepada tiga lembaga.
"Meminta maaf [BPJS, Kominfo dan BSSN] kepada seluruh masyarakat asas kegagalan pemerintah yang mengakibatkan terjadinya kebocoran data," ujar Arie via acara virtual, Kamis (17/6).
ADVERTISEMENT
SCROLL TO CONTINUE WITH CONTENT
Menurut tim Periksa Data, ketiga lembaga itu harus meminta maaf dan mengakui kegagalan dalam melindungi data masyarakat di Indonesia, khususnya pengguna layanan BPJS Kesehatan.
Lebih lanjut tim yang mewakili pengguna BPJS itu menilai Kominfo kerap menggunakan diksi yang Eufemisme atau membingungkan publik dalam memberi informasi.
"Kami melakukan penelitian terhadap rilis media yang dikeluarkan oleh Kominfo, BPJS dan BSSN. Kami menemukan model informasi yang sedikit membingungkan," ujar Arie.
Ia mencontohkan diksi yang dipilih Kominfo dalam siaran pers Kemenkominfo nomor 189 tahun 2021. Disebutkan dalam rilis Kominfo menyebut data yang hilang itu berjumlah masif.
Esok harinya, kata Arie, Kominfo tidak menggunakan kata masif melainkan menggunakan angka. Lalu diksi itu kemudian berubah-ubah hingga akhirnya tidak menggunakan istilah dan tidak menyebut angka.
"tapi [menggunakan diksi] yang bocor adalah 'nanti deh kita investigasi dulu'. Di situlah terjadi Eufemisme birokrasi," ujar dia
Ia lantas menjelaskan BPJS Kesehatan senada dengan Kominfo. Ia menilai BPJS Kesehatan enggan menyebut kuantitas data penduduk Indonesia yang bocor saat itu. Di samping itu Arie juga menyoroti Sekertaris BSSN yang menyampaikan pendapat bahwa BSSN tidak memiliki target menyelesaikan kasus kebocoran data itu.
Ia lantas menilai pernyataan Sekretaris BSSN itu membingungkan bagi pemilik data yang bocor, atau juga pemilik data BPJS Kesehatan secara umum.
Sebelumnya pada pertengahan Mei 2021 data pengguna BPJS Kesehatan diduga bocor dan dijual di pasar gelap online. Data yang dijual itu sebanyak 229 juta data pengguna.
Akun itu juga memberikan 1 juta data sampel secara gratis untuk diuji dari 279 juta data yang tersedia. Bahkan, akun itu menyebut ada 20 juta data foto pribadi di dalam data yang dimilikinya itu.
Pihak BPJS Ketenagakerjaan memastikan isu kebocoran data kependudukan yang marak akhir-akhir ini tidak terkait dengan data peserta BPJS Ketenagakerjaan.
Kominfo Panggil Direksi BPJS Kesehatan
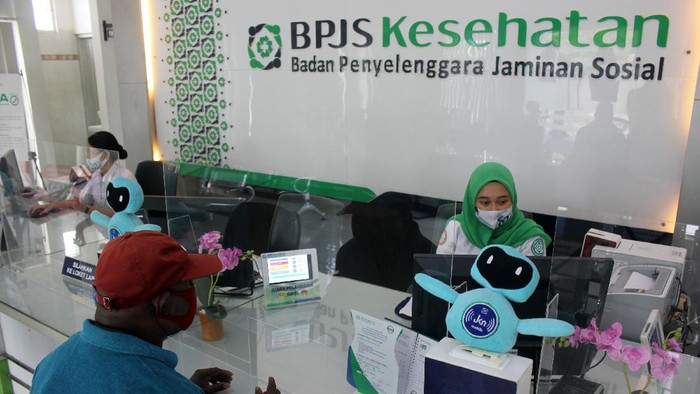
BPJS Kesehatan. (Foto: ANTARA FOTO/OLHA MULALINDA)
Direktur Perencanaan Strategis dan Teknologi Informasi BPJS Ketenagakerjaan Pramudya Iriawan Buntoro mengatakan pihaknya telah membuat tim untuk menelusuri dugaan kebocoran data kependudukan itu. Tujuannya, untuk mengecek apakah data kependudukan yang bocor terkait dengan data BPJS Ketenagakerjaan.
"Sampai dengan hari ini, bahwa tim tidak menemukan indikasi kebocoran data itu bersumber dari BPJS Ketenagakerjaan. Jadi, harapannya informasi ini bisa menenangkan teman-teman peserta terutama bahwa data yang ada BPJS Ketenagakerjaan dengan isu yang terakhir itu, tidak terkait dengan apa beredar saat ini," ujarnya dalam konferensi pers Laporan Keuangan dan Laporan Pengelolaan Program (Audit) BPJS Ketenagakerjaan 2020, Senin (31/5).
Juru Bicara Kementerian Komunikasi dan Informatika (Kominfo) Dedy Permadi sempat merespons data bocor dan dijual di Raid Forums.
Menurut Dedy, temuan itu berasal dari analisa yang dilakukan terhadap satu juta sampel data yang dibagikan secara gratis oleh akun bernama Kotz. Ia mengatakan ada 100.002 data penduduk Indonesia yang telah terkonfirmasi dari satu juta data itu.
"Bahwa 100.002 data pribadi ini diduga kuat berasal dari data BPJS Kesehatan," ujar Dedy.
Dedy menjelaskan dugaan kuat bahwa data itu milik BPJS berasal dari sejumlah data yang dibocorkan, yakni nomor kartu peserta BPJS, kode kantor BPJS, data keluarga, tanggungan jaminan kesehatan, hingga status pembayaran jaminan.
Kominfo menyatakan telah melayangkan perintah pemanggilan kepada direksi BPJS Kesehatan. Langkah itu dilakukan untuk meminta klarifikassi perihal data yang bocor di Raid Forums.
"Pada hari ini Kominfo akan memanggil direksi BPJS Kesehatan untuk menyampaikan penjelasan terkait dengan dugaan kebocoran data ini," ujarnya.
Di sisi lain, Dedy menyatakan akun Kotz adalah penjual dan membeli data-data pribadi. Tidak hanya dari Indonesia, Kotz disebut juga membeli data dan mejual data pribadi di negara lain lewat Raid Forums.
"Berdasarkan jejak digital yang ditelusuri oleh Kominfo maka user bernama Kotz telah melakukan aktivitas pembelian dan penjualan data pribadi dalam kurun waktu beberapa bulan terakhir," ujar Dedy.


