Daftar Hacker Legendaris di Indonesia, Bobol Data Polisi hingga BIN
CNN Indonesia
Rabu, 14 Sep 2022 06:55 WIB
Bagikan:
URL berhasil disalin
Ilustrasi hacker. Sebelum Bjorka, terdapat sejumlah hacker yang pernah menghebohkan Indonesia. Foto: iStockphoto
Jakarta, CNN Indonesia --
Rentetan kebocoran data masyarakat belakangan terjadi di medio 2022. Selain Bjorka, ada sederet peretas yang pernah malang melintang di jagat maya Tanah Air.
Tak tanggung-tanggung, peretas yang dikenal dengan nama Bjorka membeber data pejabat pemerintahan seperti Menkominfo Johnny G Plate hingga Menkomarves Luhut B Pandjaitan.
Untuk diketahui, hacker merupakan individu atau kelompok yang punya kemampuan menembus sistem keamanan digital atau jaringan, untuk memperoleh data penting dari perusahaan, lembaga maupun perorangan.
Tujuannya bermacam-macam, mulai dari mengetes sistem keamanan hingga melakukan tindakan kriminal.
Hacker terbagi dalam beberapa jenis, seperti di antaranya black hat hacker (hacker dengan motif jahat), white hat hacker (hacker bermotif baik), grey hat hacker (hacker yang tak dapat diprediksi motifnya).
Ada pula jenis peretas hacktivist (hacker dengan kepedulian tinggi yang gemar menyampaikan aspirasinya), dan script kiddie (hacker pemula yang masih dalam tahap belajar pemrograman teknologi).
Berikut CNNIndonesia.com merangkum senderet peretas yang sempat membobol sistem penyimpanan pemerintahan dalam negeri, hingga kepolisian.
Hacker Brasil Son1x666
Peretas asal Brasil Son1x pada 2021 beraksi dan meretas situs kepolisian Indonesia. Sebanyak 28 ribu data diduga milik Kepolisian Republik Indonesia bocor dan disebar gratis.
Ia membagikan dua tautan untuk mengunduh file data yaitu "polrileak.txt" berukuran 10,27 MB dan "polri.sql".
Data yang dibeberkan hackers secara gratis itu di antaranya terdiri dari -Nama -Pangkat -Tempat tanggal lahir -Satuan Kerja -Jabatan -Agama -Golongan darah -Pendidikan umum terakhir -Pendidikan jenjang terakhir -Putusan sidang -Jenis pelanggaran -ID Propam -Tanggal hukuman
Kemudian ia juga sempat men-deface situs Badan Siber dan Sandi Negara (BSSN), dan 5 sub domain web Badan Pengkajian dan Pengenalan Teknologi (BPPT).
Juru Bicara Badan Siber dan Sandi Negara (BSSN), Anton Setiawan mengakui bahwa situsnya sempat mengalami peretasan.
Namun ia mengklaim tak ada data-data yang menyangkut kepentingan publik dari peretasan tersebut.
Son1x666 menuliskan peretasan itu dilakukan untuk membalas pelaku yang diduga berasal dari Indonesia yang meretas website negara Brazil.
Situs resmi Sekretariat Kabinet (Setkab) sempat diretas oleh dua remaja bernama ZYY dan Lutfifake pada Agustus 2021.
Laman Setkab menampilkan layar hitam dengan foto yang menampilkan demonstran membawa bendera merah putih.
Di bawahnya tertulis keterangan, 'Padang Blackhat ll Anon Illusion Team Pwned By Zyy Ft Luthfifake'.
Meskipun sempat diamankan oleh pihak Kepolisian, remaja yang menjadi peretas situs Setkab batal dipidana dan dikenakan wajib lapor tiga bulan.
Balai Pemasyarakatan Kelas I Jakarta Selatan (Bapas Jaksel) memilih jalur diversi sebab yang bersangkutan masih berada di bawah umur.
Tujuan diversi ini antaranya mencapai perdamaian antara korban dan anak, menyelesaikan perkara anak di luar proses peradilan, menghindarkan anak dari perampasan kemerdekaan, serta menanamkan rasa tanggung jawab kepada anak.
Pembobolan Data KPAI dan BIN...
CJ 77 Bobol Data KPAI
Selanjutnya, kebocoran data juga menyasar Database milik Komisi Perlindungan Anak Indonesia (KPAI) pada Oktober 2021. Akun Twitter CJ77 mengklaim sebagai peretas dan mengunggah di situs jual beli data ilegal online, RaidForums.
Data dari KPAI dan dijual di forum ini merupakan yakni identitas pribadi dari orang yang pernah melakukan pengaduan ke KPAI.
Saat ditelusuri, data yang disediakan mulai dari nama, nomor KTP, kewarganegaraan, nomor telepon, nomor handphone, agama, pekerjaan, pendidikan, alamat, email, tempat tanggal lahir, jenis kelamin sampai kota tempat tinggal.
Pada September 2021 kelompok peretas kenamaan Mustang Panda meretas data termasuk 10 kementerian dan data internal Badan Intelijen Nasional (BIN).
Kabar peretasan itu pertama kali dilaporkan oleh peneliti keamanan internet The Record, Insikt Group.
Insikt group merupakan tim peneliti yang terdiri dari kelompok para analis intelijen (intelligence analysts), insinyur, dan saintis data (data scientists) yang juga merupakan bagian dari The Record atau Recorded Future.
Upaya peretasan ditemukan pertama kali oleh peneliti Insikt pada April 2021. Kala itu, mereka tengah mendeteksi server pengendali dan control malware PlugX yang dioperasikan Mustang Panda.
Dalam temuannya, server tersebut ternyata berkomunikasi dengan beberapa host dalam jaringan pemerintah Indonesia. Mereka kemudian mengklaim telah memberi tahu temuan itu kepada pemerintah Indonesia pada Juni dan Juli 2021 namun tak direspon.
Peneliti Insikt juga belum mengetahui secara jelas mengenai metode ataupun target dari peretasan tersebut.
Namun, peretasan tersebut dikaitkan dengan upaya spionase Tiongkok dalam menghadapi situasi yang menghangat di Laut China Selatan.
BIN pun membantah server institusi telik sandi tersebut pernah mengalami peretasan oleh hacker asal China sebagaimana diisukan beberapa waktu terakhir.
Deputi VII BIN, Wawan Hari Purwanto mengklaim pihaknya selalu melakukan pengecekan berkala terhadap sistem yang berjalan.
Di kalangan peretas, nama Mustang Panda dikenal sebagai kelompok peretas asal China yang kerap melakukan aksi mata-mata atau yang dikenal sebagai spionase siber. Targetnya, beberapa negara yang ada di Asia Tenggara.
Pada Juni 2021, Mustang Panda dicurigai telah meretas laman website kepresidenan Myanmar dengan memasang backdoor Trojan.
Kelompok itu juga pernah menargetkan jaringan internal perusahaan telekomunikasi di Asia, Eropa, Amerika Serikat untuk mencuri informasi sensitif terkait dengan teknologi 5G.
Rentetan kebocoran data masyarakat belakangan terjadi di medio 2022. Selain Bjorka, ada sederet peretas yang pernah malang melintang di jagat maya Tanah Air.
Tak tanggung-tanggung, peretas yang dikenal dengan nama Bjorka membeber data pejabat pemerintahan seperti Menkominfo Johnny G Plate hingga Menkomarves Luhut B Pandjaitan.
Untuk diketahui, hacker merupakan individu atau kelompok yang punya kemampuan menembus sistem keamanan digital atau jaringan, untuk memperoleh data penting dari perusahaan, lembaga maupun perorangan.
Tujuannya bermacam-macam, mulai dari mengetes sistem keamanan hingga melakukan tindakan kriminal.
Hacker terbagi dalam beberapa jenis, seperti di antaranya black hat hacker (hacker dengan motif jahat), white hat hacker (hacker bermotif baik), grey hat hacker (hacker yang tak dapat diprediksi motifnya).
Ada pula jenis peretas hacktivist (hacker dengan kepedulian tinggi yang gemar menyampaikan aspirasinya), dan script kiddie (hacker pemula yang masih dalam tahap belajar pemrograman teknologi).
Berikut CNNIndonesia.com merangkum senderet peretas yang sempat membobol sistem penyimpanan pemerintahan dalam negeri, hingga kepolisian.
Hacker Brasil Son1x666
Peretas asal Brasil Son1x pada 2021 beraksi dan meretas situs kepolisian Indonesia. Sebanyak 28 ribu data diduga milik Kepolisian Republik Indonesia bocor dan disebar gratis.
Ia membagikan dua tautan untuk mengunduh file data yaitu "polrileak.txt" berukuran 10,27 MB dan "polri.sql".
Data yang dibeberkan hackers secara gratis itu di antaranya terdiri dari -Nama -Pangkat -Tempat tanggal lahir -Satuan Kerja -Jabatan -Agama -Golongan darah -Pendidikan umum terakhir -Pendidikan jenjang terakhir -Putusan sidang -Jenis pelanggaran -ID Propam -Tanggal hukuman
Kemudian ia juga sempat men-deface situs Badan Siber dan Sandi Negara (BSSN), dan 5 sub domain web Badan Pengkajian dan Pengenalan Teknologi (BPPT).
Juru Bicara Badan Siber dan Sandi Negara (BSSN), Anton Setiawan mengakui bahwa situsnya sempat mengalami peretasan.
Namun ia mengklaim tak ada data-data yang menyangkut kepentingan publik dari peretasan tersebut.
Son1x666 menuliskan peretasan itu dilakukan untuk membalas pelaku yang diduga berasal dari Indonesia yang meretas website negara Brazil.
Situs resmi Sekretariat Kabinet (Setkab) sempat diretas oleh dua remaja bernama ZYY dan Lutfifake pada Agustus 2021.
Laman Setkab menampilkan layar hitam dengan foto yang menampilkan demonstran membawa bendera merah putih.
Di bawahnya tertulis keterangan, 'Padang Blackhat ll Anon Illusion Team Pwned By Zyy Ft Luthfifake'.
Meskipun sempat diamankan oleh pihak Kepolisian, remaja yang menjadi peretas situs Setkab batal dipidana dan dikenakan wajib lapor tiga bulan.
Balai Pemasyarakatan Kelas I Jakarta Selatan (Bapas Jaksel) memilih jalur diversi sebab yang bersangkutan masih berada di bawah umur.
Tujuan diversi ini antaranya mencapai perdamaian antara korban dan anak, menyelesaikan perkara anak di luar proses peradilan, menghindarkan anak dari perampasan kemerdekaan, serta menanamkan rasa tanggung jawab kepada anak.
Pembobolan Data KPAI dan BIN...
Pembobolan Data KPAI dan BIN
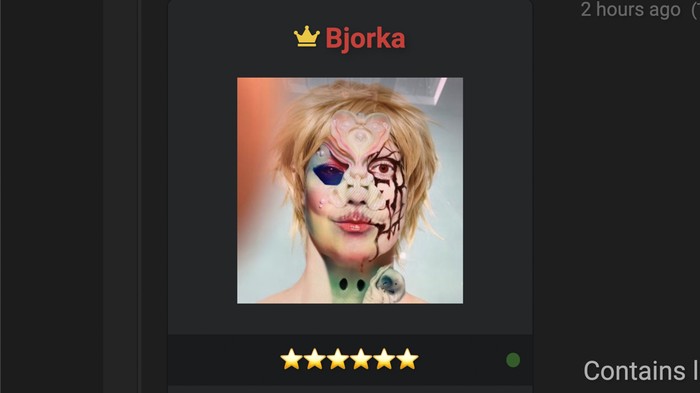
Hacker Bjorka belakangan menghebohkan tanah air usai mendoxing sejumlah pejabat Foto: (Tangkapan layar Breached Forums)
CJ 77 Bobol Data KPAI
Selanjutnya, kebocoran data juga menyasar Database milik Komisi Perlindungan Anak Indonesia (KPAI) pada Oktober 2021. Akun Twitter CJ77 mengklaim sebagai peretas dan mengunggah di situs jual beli data ilegal online, RaidForums.
Data dari KPAI dan dijual di forum ini merupakan yakni identitas pribadi dari orang yang pernah melakukan pengaduan ke KPAI.
Saat ditelusuri, data yang disediakan mulai dari nama, nomor KTP, kewarganegaraan, nomor telepon, nomor handphone, agama, pekerjaan, pendidikan, alamat, email, tempat tanggal lahir, jenis kelamin sampai kota tempat tinggal.
Pada September 2021 kelompok peretas kenamaan Mustang Panda meretas data termasuk 10 kementerian dan data internal Badan Intelijen Nasional (BIN).
Kabar peretasan itu pertama kali dilaporkan oleh peneliti keamanan internet The Record, Insikt Group.
Insikt group merupakan tim peneliti yang terdiri dari kelompok para analis intelijen (intelligence analysts), insinyur, dan saintis data (data scientists) yang juga merupakan bagian dari The Record atau Recorded Future.
Upaya peretasan ditemukan pertama kali oleh peneliti Insikt pada April 2021. Kala itu, mereka tengah mendeteksi server pengendali dan control malware PlugX yang dioperasikan Mustang Panda.
Dalam temuannya, server tersebut ternyata berkomunikasi dengan beberapa host dalam jaringan pemerintah Indonesia. Mereka kemudian mengklaim telah memberi tahu temuan itu kepada pemerintah Indonesia pada Juni dan Juli 2021 namun tak direspon.
Peneliti Insikt juga belum mengetahui secara jelas mengenai metode ataupun target dari peretasan tersebut.
Namun, peretasan tersebut dikaitkan dengan upaya spionase Tiongkok dalam menghadapi situasi yang menghangat di Laut China Selatan.
BIN pun membantah server institusi telik sandi tersebut pernah mengalami peretasan oleh hacker asal China sebagaimana diisukan beberapa waktu terakhir.
Deputi VII BIN, Wawan Hari Purwanto mengklaim pihaknya selalu melakukan pengecekan berkala terhadap sistem yang berjalan.
Di kalangan peretas, nama Mustang Panda dikenal sebagai kelompok peretas asal China yang kerap melakukan aksi mata-mata atau yang dikenal sebagai spionase siber. Targetnya, beberapa negara yang ada di Asia Tenggara.
Pada Juni 2021, Mustang Panda dicurigai telah meretas laman website kepresidenan Myanmar dengan memasang backdoor Trojan.
Kelompok itu juga pernah menargetkan jaringan internal perusahaan telekomunikasi di Asia, Eropa, Amerika Serikat untuk mencuri informasi sensitif terkait dengan teknologi 5G.