10 Kritik Koalisi LSM Soal RUU PDP: Diskriminatif Hingga Tak Lengkap
CNN Indonesia
Selasa, 20 Sep 2022 09:19 WIB
Bagikan:
URL berhasil disalin
Ilustrasi. Perlindungan data di dunia siber dinilai masih kurang dengan draf RUU PDP terakhir. (Foto: Pixabay.com)
Jakarta, CNN Indonesia --
Rancangan Undang-Undang Perlindungan Data Pribadi (RUU PDP) yang disahkan hari ini, Selasa (20/9), dinilai masih memiliki sejumlah 'cacat'. Apa saja rincian kekurangannya?
Sebelumnya, Ketua DPR RI Puan Maharani memastikan Rancangan Undang-undang Perlindungan Data Pribadi (RUU PDP) akan disahkan hari ini.
"Hasil rapat Badan Musyawarah (Bamus) dan rapat pimpinan (Rapim) DPR memutuskan membawa RUU PDP ke Rapat Paripurna besok untuk disahkan sebagai undang-undang," kata dia, dalam keterangan persnya, Senin (19/9).
Naskah final RUU PDP yang telah dibahas sejak tahun 2016 itu terdiri dari 371 Daftar Inventarisasi malah (DIM) dan menghasilkan 16 Bab serta 76 pasal. Jumlah pasal di RUU PDP ini bertambah empat pasal dari usulan awal pemerintah pada akhir 2019 yakni sebanyak 72 pasal.
Namun rumusan undang-undang tersebut dikritik banyak LSM yang tergabung dalam Koalisi Advokasi Pelindungan Data Pribadi (KA-PDP).
Anggotanya terdiri dari ELSAM, AJI Indonesia, ICT Watch, PUSKAPA UI, ICJR, LBH Jakarta, AJI Jakarta, LBH Pers, Yayasan Tifa, Imparsial, HRWG, YLBHI, Forum Asia, Kemudi, Pamflet, Medialink, IPC, ICW, Perludem, SAFEnet, IKI, PurpleCode, Kemitraan, IAC, YAPPIKA-ActionAid, IGJ, Lakpesdam PBNU, ICEL, PSHK, CCHRS UPNVJ.
Apa saja yang jadi sorotan?
Ruang Lingkup Data Pribadi
Pasal 4 ayat (2) RUU PDP, data pribadi yang bersifat spesifik meliputi data dan informasi kesehatan, data biometrik, data genetika, catatan kejahatan, data anak, data keuangan pribadi, data lainnya sesuai ketentuan perundangan.
"Pengeluaran orientasi seksual dan pandangan politik dari kategorisasi data pribadi spesifik dalam RUU PDP berpotensi menimbulkan diskriminasi bagi kelompok minoritas gender di Indonesia dan penggunaan data untuk kepentingan politik menjelang penyelenggaraan pemilihan umum pada 2024," kata Koalisi, lewat siaran pers, Senin (19/9).
Selain itu, Koalisi mengatakan "ruang lingkup data privasi spesifik dan bentuk pelindungan khusus bagi data pribadi sensitif masih luput untuk diatur lebih lanjut dalam RUU Pelindungan Data Pribadi."
Data pribadi anak
Koalisi menilai penempatan data anak sebagai data pribadi spesifik kurang tepat. Sebab, secara prinsipil pemrosesan terhadap data spesifik (sensitif) adalah dilarang kecuali memenuhi persyaratan tertentu. Salah satunya, melalui persetujuan jelas (explicit consent) dari subjek datanya.
"Problemnya, apakah mungkin mendapatkan explicit consent dari anak yang statusnya masih dibawah pengampuan orang tua atau walinya? Padahal pemrosesan data pribadi anak adalah suatu hal yang niscaya, misalnya untuk kepentingan pendidikan, kesehatan, atau ketika anak tersebut akan menggunakan aplikasi teknologi," tuturnya.
Data anak dalam RUU PDP seharusnya ditempatkan sebagai kualifikasi data umum, dengan memberikan pelindungan khusus karena anak dimungkinkan kurang menyadari risiko, konsekuensi, dan pelindungan terhadap data pribadi.
Dalam UU perlindungan data pribadi Uni Eropa, GDPR, misalnya, usia anak didefinisikan minimal 16 tahun. Sehingga, pemrosesan data pribadi dianggap sah jika subjek sudah berusia 16 tahun.
Masalah lainnya, RUU PDP tak menggunakan batas usia yang diatur dalam Convention on the Rights of the Child (Konvensi Hak-Hak Anak) dan Undang-Undang tentang Perlindungan Anak, yakni yang belum berusia 18 tahun.
"Ketiadaan kejelasan mengenai pendefinisian usia anak dan hanya menyerahkan kepada peraturan perundang-undangan yang berlaku kurang tepat, mengingat ada beberapa kemungkinan peraturan perundang-undangan yang dirujuk," tuturnya.
Kewajiban pengendali dan pemroses data
Koalisi menyoroti ketiadaan perbadaan antara pengendali dan pemroses data. RUU PDP sendiri hanya mencantumkan terminologi Pengendali Data Pribadi.
Pasal 1 ayat (4) menerangkan bahwa "Pengendali Data Pribadi adalah setiap orang, badan publik, dan organisasi internasional yang bertindak sendiri-sendiri atau bersama-sama dalam menentukan tujuan dan melakukan kendali pemrosesan Data Pribadi."
"Perbedaan mendasar di antara keduanya (pengendali dan pemroses) ditandai dari kuasa untuk pengambilan keputusan (decision-making power) terkait pemrosesan data pribadi subjek data (Paul Voigt dan Axel Von Dem Bussche, 2017)."
"Pihak yang menentukan tujuan dan cara pemrosesan data pribadi merupakan pengendali data, sedangkan pihak yang melakukan pemrosesan atas nama pengendali data merupakan pemroses data," lanjut Koalisi.
Koalisi juga mengkritik ketiadaan aturan soal pengendalian data gabungan atau pengendali data bersama (joint controllers), yakni beberapa pengendali data secara bersama-sama menentukan tujuan pemrosesan data pribadi.
"Dalam situasi ini, harus ada pembagian alokasi tanggung jawab di antara pengendali data bersama," kata KA PDP.
Ketiadaan pengaturan ini dianggap bisa berdampak pada ketidakjelasan alokasi tanggung jawab di antara pihak-pihak yang terlibat. Hal itu berpotensi memicu saling lempar tanggung jawab jika terjadi pelanggaran data pribadi.
"Berpotensi adanya ping-pong tanggung jawab dalam hal terjadinya pelanggaran data pribadi," ujar Koalisi.
Ragam sanksi di halaman berikutnya...
Sanksi pidana
Berdasarkan studi Yayasan Tifa, RUU PDP hanya berorientasi kepada sanksi. "Padahal, terdapat beragam level kesadaran dan kesiapan pengendali dan prosesor data di sektor publik dan privat," kata Koalisi.
Pengaturan mekanisme penegakan berbasiskan sanksi semata tidak akan efektif untuk menumbuhkan kesadaran masyarakat Indonesia mengenai pentingnya PDP.
Mengingat keberagaman kapasitas pelaku pemrosesan data, hasil riset Tifa menemukan bahwa RUU PDP, ujar Koalisi, "seharusnya juga mempertimbangkan pendekatan yang bersifat edukatif, misal melalui konten-konten kreatif di iklan televisi, radio, dan media sosial guna meningkatkan kesadaran mengenai pelindungan data pribadi."
RUU PDP dinilai hanya menerapkan denda administratif bagi yang mengalami kerugian materil.
Padahal, Data Pribadi yang diproses tidak sesuai dengan standar minimum kewajiban pemrosesan akan menimbulkan kerugian langsung, seperti penyalahgunaan data pribadi, maupun kerugian tidak langsung, misalnya biaya investigasi, mistrust.
Bagi Subjek Data, pelanggaran terhadap Data Pribadi juga mengakibatkan emotional distress. kerentanan yang dialaminya yang berpotensi menimbulkan diskriminasi, stigma sosial, dan lainnya (Romanosky dan Acquisti, 2009).
"Pengenaan sanksi terhadap ketidakpatuhan pemrosesan Data Pribadi harus juga meliputi biaya-biaya yang bersifat tangible dan intangible, serta potensi kerugian yang akan muncul di kemudian hari," ujar Koalisi.
Masalah lainnya ada pada Pasal 15 ayat 1 RUU PDP yang mengatur pengecualian pelaksanaan hak-hak subjek data atas nama kepentingan pertahanan dan keamanan nasional; kepentingan proses penegakan hukum; kepentingan umum dalam rangka penyelenggaraan negara;
Selain itu, ada kepentingan pengawasan sektor jasa keuangan, moneter, sistem pembayaran, dan stabilitas sistem keuangan yang dilakukan dalam rangka penyelenggaraan negara; atau kepentingan statistik dan penelitian ilmiah.
Menurut studi Tifa (2020) tentang 'Perbandingan Rancangan Undang-undang Perlindungan Data Pribadi dengan Konvensi Eropa 108+ dan GDPR', Koalisi menilai pengecualian di atas "tidak menjunjung tinggi pelindungan hak-hak subjek data".
Pengecualian
Koalisi juga menilai RUU PDP belum memiliki pengaturan khusus bagi usaha berskala kecil. Hal ini berdasarkan Pasal 2 menyatakan bahwa "Undang-Undang ini berlaku untuk Setiap Orang, Badan Publik, dan Organisasi Internasional ...".
Padahal, kapasitas yang berbeda dari skala usaha yang beragam, juga tingkat kematangan industri terkait dalam menjalankan kepatuhan hukum.
Aturan GDPR di Eropa, kata Koalisi, mengatur bahwa organisasi atau perusahaan dengan karyawan kurang dari 250 orang dibebaskan dari kewajiban pengendali data untuk menyimpan rekaman aktivitas pemrosesan.
Batasannya, "kecuali ada risiko terhadap hak dan kebebasan subjek data, pemrosesan tidak sesekali, atau termasuk dalam kategori data khusus atau yang berkaitan dengan hukuman/ pelanggaran pidana."
Otoritas PDP
Poin sorotan selanjutnya adalah independensi otoritas PDP. Indonesia memerlukan otoritas yang memiliki kompetensi sekaligus adil melaksanakan tugas, untuk mengawasi kegiatan pemrosesan data yang dilakukan.
"Oleh karena itu, keberadaan RUU PDP harus memastikan kehadiran Otoritas PDP yang independen. Tanpa otoritas PDP yang independen, Indonesia akan mengalami kesulitan di dalam membangun kepercayaan masyarakat," ujarnya.
Namun KA PDP mengendus Otoritas PDP di Indonesia berada pada kaki pemerintah. Sementara itu, pemerintah akan memiliki dua persona, yaitu sebagai pengawas sekaligus yang diawasi.
Sinkronisasi
Sinkronisasi RUU PDP dengan undang-undang lain juga jadi poin sorotan mengingat banyak pasal yang menyatakan 'pengaturan lebih lanjut sesuai dengan peraturan perundang-undangan'.
"Maka KA-PDP mempertanyakan apakah beragam peraturan perundang-undangan terkait PDP di Indonesia sudah selaras dengan standar pengaturan di RUU PDP dan terlebih lagi dengan standar internasional PDP?" tuturnya.
Sementara itu, hasil riset "Indonesia Menuju Pelindungan Data Pribadi yang Sederhana dan Bermakna" yang dilakukan oleh Yayasan Tifa (2021) menunjukkan RUU PDP diharapkan menjadi payung regulasi yang mengatur isu-isu PDP maka otoritas PDP diharapkan kelak dapat berkoordinasi dengan beragam K/L yang mengatur isu PDP di bidang masing-masing.
Tujuannya, pengendali, pemroses data, dan masyarakat tahu tempat acuan, yaitu satu otoritas yang tunggal, bukan dengan beragam K/L lain terkait PDP, untuk mengurus isu PDP.
Jakarta, CNN Indonesia --
Rancangan Undang-Undang Perlindungan Data Pribadi (RUU PDP) yang disahkan hari ini, Selasa (20/9), dinilai masih memiliki sejumlah 'cacat'. Apa saja rincian kekurangannya?
Sebelumnya, Ketua DPR RI Puan Maharani memastikan Rancangan Undang-undang Perlindungan Data Pribadi (RUU PDP) akan disahkan hari ini.
"Hasil rapat Badan Musyawarah (Bamus) dan rapat pimpinan (Rapim) DPR memutuskan membawa RUU PDP ke Rapat Paripurna besok untuk disahkan sebagai undang-undang," kata dia, dalam keterangan persnya, Senin (19/9).
Naskah final RUU PDP yang telah dibahas sejak tahun 2016 itu terdiri dari 371 Daftar Inventarisasi malah (DIM) dan menghasilkan 16 Bab serta 76 pasal. Jumlah pasal di RUU PDP ini bertambah empat pasal dari usulan awal pemerintah pada akhir 2019 yakni sebanyak 72 pasal.
Namun rumusan undang-undang tersebut dikritik banyak LSM yang tergabung dalam Koalisi Advokasi Pelindungan Data Pribadi (KA-PDP).
Anggotanya terdiri dari ELSAM, AJI Indonesia, ICT Watch, PUSKAPA UI, ICJR, LBH Jakarta, AJI Jakarta, LBH Pers, Yayasan Tifa, Imparsial, HRWG, YLBHI, Forum Asia, Kemudi, Pamflet, Medialink, IPC, ICW, Perludem, SAFEnet, IKI, PurpleCode, Kemitraan, IAC, YAPPIKA-ActionAid, IGJ, Lakpesdam PBNU, ICEL, PSHK, CCHRS UPNVJ.
Apa saja yang jadi sorotan?
Ruang Lingkup Data Pribadi
Pasal 4 ayat (2) RUU PDP, data pribadi yang bersifat spesifik meliputi data dan informasi kesehatan, data biometrik, data genetika, catatan kejahatan, data anak, data keuangan pribadi, data lainnya sesuai ketentuan perundangan.
"Pengeluaran orientasi seksual dan pandangan politik dari kategorisasi data pribadi spesifik dalam RUU PDP berpotensi menimbulkan diskriminasi bagi kelompok minoritas gender di Indonesia dan penggunaan data untuk kepentingan politik menjelang penyelenggaraan pemilihan umum pada 2024," kata Koalisi, lewat siaran pers, Senin (19/9).
Selain itu, Koalisi mengatakan "ruang lingkup data privasi spesifik dan bentuk pelindungan khusus bagi data pribadi sensitif masih luput untuk diatur lebih lanjut dalam RUU Pelindungan Data Pribadi."
Data pribadi anak
Koalisi menilai penempatan data anak sebagai data pribadi spesifik kurang tepat. Sebab, secara prinsipil pemrosesan terhadap data spesifik (sensitif) adalah dilarang kecuali memenuhi persyaratan tertentu. Salah satunya, melalui persetujuan jelas (explicit consent) dari subjek datanya.
"Problemnya, apakah mungkin mendapatkan explicit consent dari anak yang statusnya masih dibawah pengampuan orang tua atau walinya? Padahal pemrosesan data pribadi anak adalah suatu hal yang niscaya, misalnya untuk kepentingan pendidikan, kesehatan, atau ketika anak tersebut akan menggunakan aplikasi teknologi," tuturnya.
Data anak dalam RUU PDP seharusnya ditempatkan sebagai kualifikasi data umum, dengan memberikan pelindungan khusus karena anak dimungkinkan kurang menyadari risiko, konsekuensi, dan pelindungan terhadap data pribadi.
Dalam UU perlindungan data pribadi Uni Eropa, GDPR, misalnya, usia anak didefinisikan minimal 16 tahun. Sehingga, pemrosesan data pribadi dianggap sah jika subjek sudah berusia 16 tahun.
Masalah lainnya, RUU PDP tak menggunakan batas usia yang diatur dalam Convention on the Rights of the Child (Konvensi Hak-Hak Anak) dan Undang-Undang tentang Perlindungan Anak, yakni yang belum berusia 18 tahun.
"Ketiadaan kejelasan mengenai pendefinisian usia anak dan hanya menyerahkan kepada peraturan perundang-undangan yang berlaku kurang tepat, mengingat ada beberapa kemungkinan peraturan perundang-undangan yang dirujuk," tuturnya.
Kewajiban pengendali dan pemroses data
Koalisi menyoroti ketiadaan perbadaan antara pengendali dan pemroses data. RUU PDP sendiri hanya mencantumkan terminologi Pengendali Data Pribadi.
Pasal 1 ayat (4) menerangkan bahwa "Pengendali Data Pribadi adalah setiap orang, badan publik, dan organisasi internasional yang bertindak sendiri-sendiri atau bersama-sama dalam menentukan tujuan dan melakukan kendali pemrosesan Data Pribadi."
"Perbedaan mendasar di antara keduanya (pengendali dan pemroses) ditandai dari kuasa untuk pengambilan keputusan (decision-making power) terkait pemrosesan data pribadi subjek data (Paul Voigt dan Axel Von Dem Bussche, 2017)."
"Pihak yang menentukan tujuan dan cara pemrosesan data pribadi merupakan pengendali data, sedangkan pihak yang melakukan pemrosesan atas nama pengendali data merupakan pemroses data," lanjut Koalisi.
Koalisi juga mengkritik ketiadaan aturan soal pengendalian data gabungan atau pengendali data bersama (joint controllers), yakni beberapa pengendali data secara bersama-sama menentukan tujuan pemrosesan data pribadi.
"Dalam situasi ini, harus ada pembagian alokasi tanggung jawab di antara pengendali data bersama," kata KA PDP.
Ketiadaan pengaturan ini dianggap bisa berdampak pada ketidakjelasan alokasi tanggung jawab di antara pihak-pihak yang terlibat. Hal itu berpotensi memicu saling lempar tanggung jawab jika terjadi pelanggaran data pribadi.
"Berpotensi adanya ping-pong tanggung jawab dalam hal terjadinya pelanggaran data pribadi," ujar Koalisi.
Ragam sanksi di halaman berikutnya...
Sanksi Pidana Hingga Pengecualian
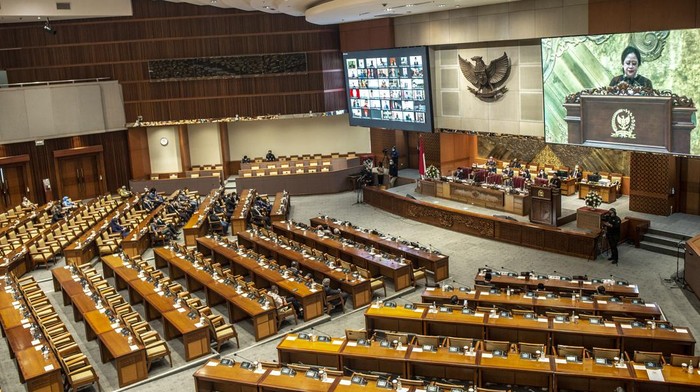
Ilustrasi. DPR mengesahkan RUU PDP hari ini. (Foto: ANTARA FOTO/MUHAMMAD ADIMAJA)
Sanksi pidana
Berdasarkan studi Yayasan Tifa, RUU PDP hanya berorientasi kepada sanksi. "Padahal, terdapat beragam level kesadaran dan kesiapan pengendali dan prosesor data di sektor publik dan privat," kata Koalisi.
Pengaturan mekanisme penegakan berbasiskan sanksi semata tidak akan efektif untuk menumbuhkan kesadaran masyarakat Indonesia mengenai pentingnya PDP.
Mengingat keberagaman kapasitas pelaku pemrosesan data, hasil riset Tifa menemukan bahwa RUU PDP, ujar Koalisi, "seharusnya juga mempertimbangkan pendekatan yang bersifat edukatif, misal melalui konten-konten kreatif di iklan televisi, radio, dan media sosial guna meningkatkan kesadaran mengenai pelindungan data pribadi."
RUU PDP dinilai hanya menerapkan denda administratif bagi yang mengalami kerugian materil.
Padahal, Data Pribadi yang diproses tidak sesuai dengan standar minimum kewajiban pemrosesan akan menimbulkan kerugian langsung, seperti penyalahgunaan data pribadi, maupun kerugian tidak langsung, misalnya biaya investigasi, mistrust.
Bagi Subjek Data, pelanggaran terhadap Data Pribadi juga mengakibatkan emotional distress. kerentanan yang dialaminya yang berpotensi menimbulkan diskriminasi, stigma sosial, dan lainnya (Romanosky dan Acquisti, 2009).
"Pengenaan sanksi terhadap ketidakpatuhan pemrosesan Data Pribadi harus juga meliputi biaya-biaya yang bersifat tangible dan intangible, serta potensi kerugian yang akan muncul di kemudian hari," ujar Koalisi.
Masalah lainnya ada pada Pasal 15 ayat 1 RUU PDP yang mengatur pengecualian pelaksanaan hak-hak subjek data atas nama kepentingan pertahanan dan keamanan nasional; kepentingan proses penegakan hukum; kepentingan umum dalam rangka penyelenggaraan negara;
Selain itu, ada kepentingan pengawasan sektor jasa keuangan, moneter, sistem pembayaran, dan stabilitas sistem keuangan yang dilakukan dalam rangka penyelenggaraan negara; atau kepentingan statistik dan penelitian ilmiah.
Menurut studi Tifa (2020) tentang 'Perbandingan Rancangan Undang-undang Perlindungan Data Pribadi dengan Konvensi Eropa 108+ dan GDPR', Koalisi menilai pengecualian di atas "tidak menjunjung tinggi pelindungan hak-hak subjek data".
Pengecualian
Koalisi juga menilai RUU PDP belum memiliki pengaturan khusus bagi usaha berskala kecil. Hal ini berdasarkan Pasal 2 menyatakan bahwa "Undang-Undang ini berlaku untuk Setiap Orang, Badan Publik, dan Organisasi Internasional ...".
Padahal, kapasitas yang berbeda dari skala usaha yang beragam, juga tingkat kematangan industri terkait dalam menjalankan kepatuhan hukum.
Aturan GDPR di Eropa, kata Koalisi, mengatur bahwa organisasi atau perusahaan dengan karyawan kurang dari 250 orang dibebaskan dari kewajiban pengendali data untuk menyimpan rekaman aktivitas pemrosesan.
Batasannya, "kecuali ada risiko terhadap hak dan kebebasan subjek data, pemrosesan tidak sesekali, atau termasuk dalam kategori data khusus atau yang berkaitan dengan hukuman/ pelanggaran pidana."
Otoritas PDP
Poin sorotan selanjutnya adalah independensi otoritas PDP. Indonesia memerlukan otoritas yang memiliki kompetensi sekaligus adil melaksanakan tugas, untuk mengawasi kegiatan pemrosesan data yang dilakukan.
"Oleh karena itu, keberadaan RUU PDP harus memastikan kehadiran Otoritas PDP yang independen. Tanpa otoritas PDP yang independen, Indonesia akan mengalami kesulitan di dalam membangun kepercayaan masyarakat," ujarnya.
Namun KA PDP mengendus Otoritas PDP di Indonesia berada pada kaki pemerintah. Sementara itu, pemerintah akan memiliki dua persona, yaitu sebagai pengawas sekaligus yang diawasi.
Sinkronisasi
Sinkronisasi RUU PDP dengan undang-undang lain juga jadi poin sorotan mengingat banyak pasal yang menyatakan 'pengaturan lebih lanjut sesuai dengan peraturan perundang-undangan'.
"Maka KA-PDP mempertanyakan apakah beragam peraturan perundang-undangan terkait PDP di Indonesia sudah selaras dengan standar pengaturan di RUU PDP dan terlebih lagi dengan standar internasional PDP?" tuturnya.
Sementara itu, hasil riset "Indonesia Menuju Pelindungan Data Pribadi yang Sederhana dan Bermakna" yang dilakukan oleh Yayasan Tifa (2021) menunjukkan RUU PDP diharapkan menjadi payung regulasi yang mengatur isu-isu PDP maka otoritas PDP diharapkan kelak dapat berkoordinasi dengan beragam K/L yang mengatur isu PDP di bidang masing-masing.
Tujuannya, pengendali, pemroses data, dan masyarakat tahu tempat acuan, yaitu satu otoritas yang tunggal, bukan dengan beragam K/L lain terkait PDP, untuk mengurus isu PDP.