


"Password OTP yang memang seharusnya tidak boleh diberikan kepada siapapun," tuturnya saat dihubungi oleh CNNIndonesia.com melalui pesan teks, Senin (11/12).
ADVERTISEMENT
SCROLL TO CONTINUE WITH CONTENT
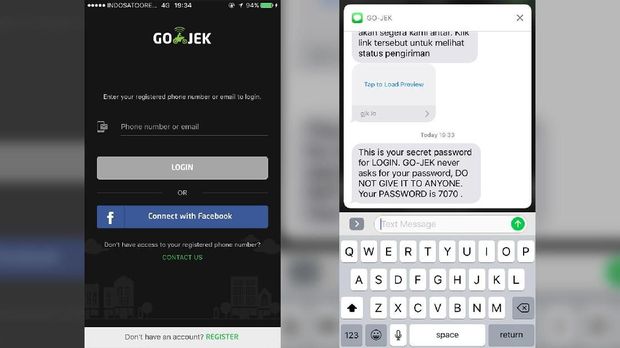 Gojek hanya meminta nomor telepon atau email saat pengguna login. Password lantas dikirim lewat SMS menggunakan OTP. Saat OTP dikirim, Gojek telah memberi peringatan agar pengguna tak memberikannya kepada siapapun (dok. Istimewa) |
Teknik rekayasa sosial
Alfons lantas menyebutkan bahwa kasus penipuan gopay ini menggunakan teknik rekayasa sosial. Teknik ini salah satunya digunakan untuk menjebak pengguna dengan menipu lewat iming-iming hadiah dan lantas meminta korban memberikan password mereka sendiri.
"Cara yang digunakan oleh penipu [...] memanfaatkan rekayasa sosial dan tidak ada canggih-canggihnya," jelas Alfons.
Terkait kemungkinan adanya kebocoran data pengguna, Alfons menyebut sebenarnya hal itu tak menjadi masalah sepanjang pengguna tidak memberikan kode OTP mereka.
"Kalau dia berusaha masuk dari perangkat lain, sepanjang tidak diapprove (memberikan kode OTP) tidak akan bisa masuk.
Poinnya adalah user-nya approve," tandasnya.
Sebelumnya, pengamat keamanan dari Lembaga Riset Keamanan Siber dan Komunikasi (CISSRec) menilai kalau sistem keamanan Gopay tidak buruk dan pengamanan menggunakan kode OTP sudah baik.
Gojek sendiri memberitahukan kepada pengguna lewat akun Twitternya agar tidak memberikan kode OTP kepada pihak ketiga.
[Gambas:Twitter] (eks)